



El punto ciego en la fiabilidad del radar: cuando las señales mienten
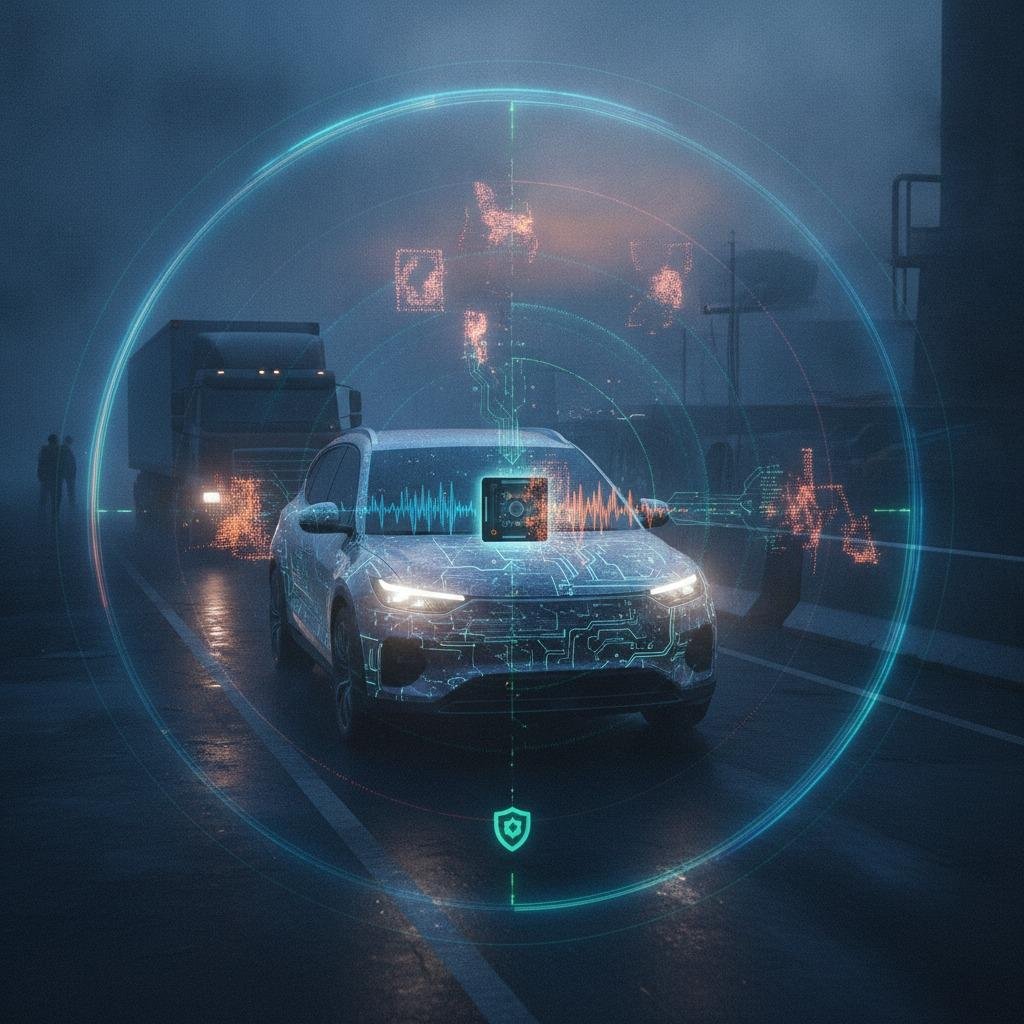
Los sistemas de percepción automotriz y los vehículos guiados autónomos industriales han dependido en gran medida del radar de ondas milimétricas (mmWave) para operar en condiciones donde los sistemas de visión fallan: niebla densa, lluvia torrencial y suelos de fábrica con bajo contraste. Sin embargo, durante años, los arquitectos de sistemas trataron las nubes de puntos de radar como hechos físicos intrínsecamente fiables. Esta suposición se está desmoronando. A medida que las radios definidas por software (SDR) de bajo coste y los generadores de RF comerciales han madurado, la inyección activa de RF y la generación de objetivos fantasma han pasado de ser temas de conferencias académicas sobre seguridad a convertirse en riesgos de seguridad reales. Implementar una validación robusta de la señal de radar contra la suplantación ya no es un requisito de defensa exótico; se ha convertido en un requisito básico esencial para cualquier sistema que dependa del radar para la planificación de rutas críticas para la seguridad y el frenado de emergencia.
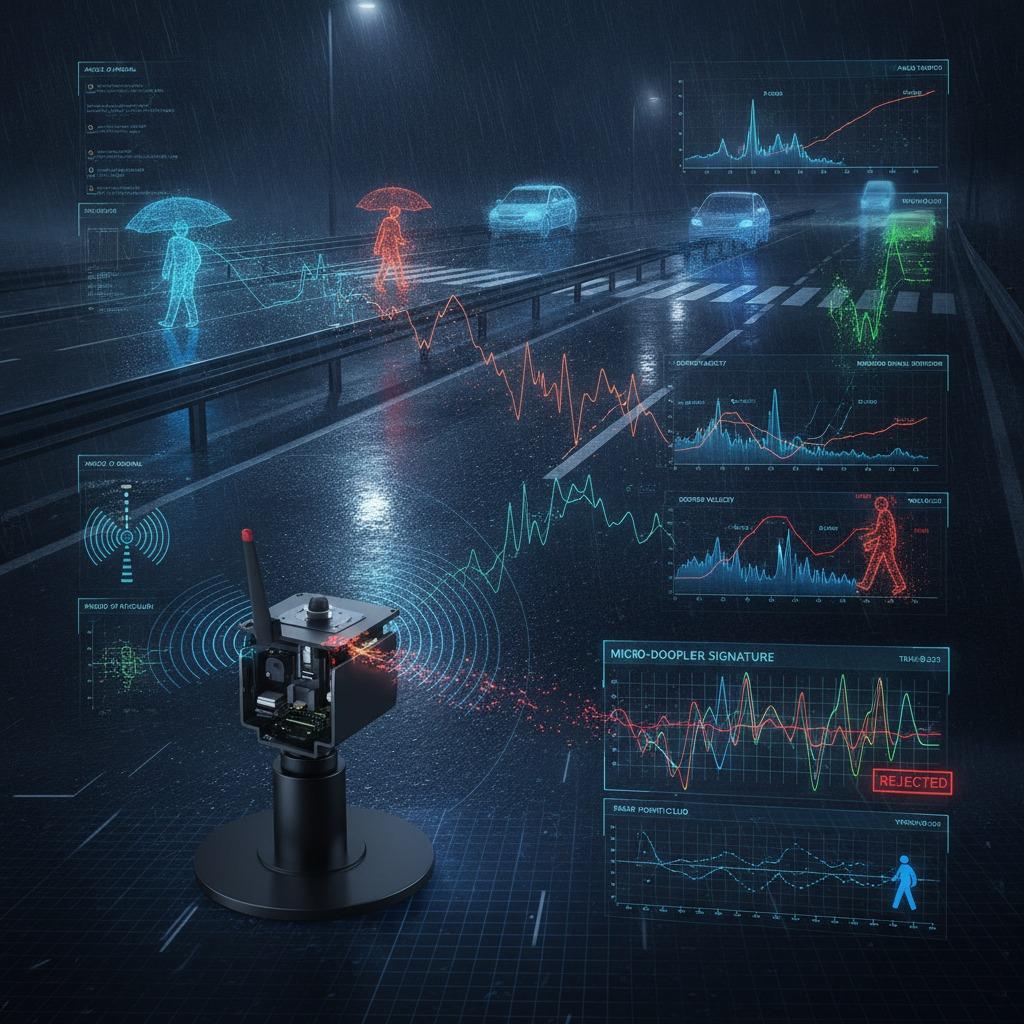
La vulnerabilidad principal radica en la previsibilidad. La mayoría de los radares comerciales de onda continua modulada en frecuencia (FMCW) emiten señales chirriantes uniformes con pendientes, intervalos y anchos de banda predecibles. Un adversario o un emisor secundario no sincronizado no necesita descifrar una clave de cifrado para interrumpir estos sistemas; basta con capturar una secuencia de señales chirriantes, aplicar un ligero retardo o un desplazamiento de frecuencia Doppler y retransmitirla. El procesador del radar recibe la señal reflejada, calcula el alcance y la velocidad mediante transformadas rápidas de Fourier (FFT) estándar y genera obstáculos fantasma o, peor aún, enmascara los obstáculos reales. Resolver este problema requiere una defensa en profundidad que abarque la física de la forma de onda, la heurística del procesamiento digital de señales (DSP) y la integridad de los datos a nivel de bus.
Capa 1: Agilidad de la forma de onda y verificación de la capa física
La primera línea de defensa debe implementarse en la etapa de entrada de radiofrecuencia, antes de que las señales de frecuencia intermedia (FI) sin procesar se conviertan en señales objetivo. La sincronización fija del chirp convierte a un sensor en un objetivo vulnerable. La transición a intervalos de repetición de pulsos (PRI) aleatorios y a la modulación dinámica del chirp rompe la ventana de sincronización predecible en la que se basan los falsificadores para inyectar señales coherentes.
Cuando el transceptor de radar varía constantemente la pendiente de modulación, la frecuencia de inicio o el tiempo de inactividad entre modulaciones según una secuencia pseudoaleatoria conocida únicamente por el controlador de radar local, las señales falsificadas retransmitidas llegan desincronizadas. Para el procesador de radar, una retransmisión no sincronizada se manifiesta como ruido de fondo no correlacionado en lugar de un pico de energía concentrado en el mapa de alcance-Doppler. Además, las antenas de doble polarización pueden verificar las firmas de polarización de retorno. Las señales falsificadas artificiales rara vez reproducen el comportamiento exacto de despolarización de obstáculos reales como láminas de metal estampadas o asfalto mojado.
Capa 2: Validación algorítmica y autenticación de datos de radar
La imprevisibilidad de la forma de onda es útil, pero no elimina por completo los ataques electrónicos sofisticados, como los sistemas de memoria digital de radiofrecuencia sincronizada (DRFM). Por lo tanto, el firmware de banda base debe incorporar comprobaciones heurísticas en tiempo real antes de empaquetar las nubes de puntos para su transmisión a través de la red del vehículo o la máquina. Aquí es donde la autenticación de datos de radar conecta la dinámica física con las características de la señal.
Un objetivo físicamente válido muestra consistencia en múltiples dominios físicos:
- Ángulo de llegada (AoA) frente a alineación Doppler : Un objetivo fantasma inyectado mediante un único emisor estacionario no puede simular de forma convincente direcciones espaciales distintas para múltiples objetivos mientras modifica simultáneamente sus velocidades Doppler. Los filtros heurísticos deberían señalar las detecciones en las que las diferencias de fase del AoA no coinciden con la física de la trayectoria esperada.
- Perfiles de intensidad de señal recibida (RSS) : Las señales chirriantes falsificadas suelen presentar perfiles de amplitud planos y anormalmente altos en ángulos amplios. Los objetivos legítimos siguen la ecuación de alcance del radar, donde la potencia de retorno disminuye de forma predecible con la distancia. Los picos anómalos de amplitud que no se ajustan a las curvas de pérdida de trayectoria en el espacio libre deberían activar inmediatamente la detección de manipulación de los datos de detección.
- Firmas micro-Doppler: Los objetivos complejos, como los peatones o la maquinaria en rotación, producen bandas laterales micro-Doppler únicas. Si bien el procesamiento resulta costoso, la clasificación micro-Doppler dirigida a detecciones estáticas o de alta velocidad inesperadas actúa como una eficaz puerta de validación secundaria.
Capa 3: Garantizar la seguridad del bus de datos y la integridad del sistema de backend.
Validar el front-end de RF es solo la mitad del trabajo; la telemetría resultante debe sobrevivir al viaje hasta el controlador de dominio central. En diseños de vehículos más antiguos, las salidas de radar sin procesar o las listas de objetos se transmitían a través de buses CAN o Ethernet de baja velocidad sin protección. Una vez que un atacante vulnera una ECU periférica, inyectar tramas de radar falsificadas en el bus elude por completo las defensas del front-end.
Las arquitecturas de sistemas modernas requieren una transmisión segura de datos de sensores mediante protocolos autenticados como CAN-FD con Secure Onboard Communication (SecOC) o redes Ethernet reforzadas con MACsec. Al vincular cada trama de radar con un código de autenticación de mensajes criptográfico (MAC) generado por un módulo de seguridad de hardware (HSM) integrado, el procesador central verifica que la lista de objetos se originó realmente en la unidad de radar y que no fue interceptada ni modificada durante el vuelo.
Además de la seguridad del autobús, la monitorización continua de la integridad de la señal de radar debe operar en la capa de fusión. Si un objetivo de radar con alta confianza aparece dentro de un carril de circulación despejado, pero las cámaras delanteras y los sensores ultrasónicos registran terreno abierto, el motor de percepción no debe simplemente promediar las entradas. En cambio, el sistema debe evaluar de forma cruzada las puntuaciones de confianza de los sensores, verificar si la unidad de radar ha detectado alguna interferencia de radiofrecuencia y reducir la velocidad operativa de forma segura en lugar de ejecutar un frenado fantasma brusco y peligroso.
Compromisos prácticos en ingeniería: latencia frente a protección
Integrar mecanismos anti-suplantación nunca es gratuito, y los ingenieros de sistemas deben equilibrar la protección con los presupuestos de rendimiento en condiciones reales. Introducir complejos protocolos criptográficos en cada señal es técnicamente inviable debido a las limitaciones de tiempo de microsegundos. Del mismo modo, la evaluación micro-Doppler profunda en cientos de grupos de puntos puede sobrecargar los núcleos DSP integrados y superar los tiempos de ciclo típicos de 50 ms.
Una solución práctica empleada en las implementaciones industriales actuales es la validación por niveles: se aplica una aleatorización de chirp de capa física ligera de forma continua en todos los escaneos, se realizan comprobaciones estadísticas de anomalías en el 10 % de los objetivos de mayor riesgo (aquellos que se encuentran directamente en la trayectoria del vehículo) y se añaden etiquetas criptográficas aceleradas por hardware únicamente a los resúmenes de objetos empaquetados, en lugar de a las transmisiones de banda base sin procesar. Esto mantiene la latencia de banda base predecible al tiempo que se evitan los intentos de inyección masiva de RF.
Preguntas frecuentes
¿Cuál es la diferencia entre la interferencia de radar y la suplantación de radar?
La interferencia inunda el receptor del radar con ruido de radiofrecuencia de alta potencia, cegando el sensor y elevando el nivel de ruido hasta el punto de que no se pueden detectar objetivos reales. El radar detecta la interferencia porque el receptor se satura. La suplantación de identidad es mucho más peligrosa: inyecta señales estructuradas y engañosas diseñadas para hacer creer al radar que hay un objetivo inexistente (o que un objetivo real se encuentra en otro lugar) sin que necesariamente se produzca una falla por ruido excesivo.
¿Puede la fusión multisensorial sustituir las comprobaciones anti-suplantación a nivel de radar?
La fusión de sensores ayuda a detectar discrepancias, pero depender únicamente de la fusión posterior es peligroso. Si un objetivo de radar falsificado obliga a una respuesta de seguridad crítica (como un freno de emergencia autónomo) antes de que el sistema de fusión pueda resolver los conflictos con las cámaras ópticas —especialmente en condiciones climáticas adversas donde las cámaras se degradan—, el ataque de suplantación tiene éxito. La validación debe realizarse lo más cerca posible del conjunto de antenas físicas.
¿La aleatorización de la modulación de frecuencia FMCW degrada la resolución de las mediciones de radar?
Si no se gestiona con cuidado, puede introducir un ligero ruido de fase o aumentar los niveles de lóbulos laterales en el mapa de alcance-Doppler. Sin embargo, los sistemas frontales de radar modernos utilizan bucles de enganche de fase (PLL) digitales capaces de conmutar los parámetros de rampa con precisión de nanosegundos, lo que minimiza las pérdidas en la resolución de velocidad o alcance cuando se ajustan los algoritmos de filtrado adaptados.
Próximos pasos para los arquitectos de sistemas
La evaluación de las implementaciones de radar existentes comienza con una auditoría de penetración y vulnerabilidad de RF. Los equipos de ingeniería deben revisar sus planes de desarrollo de silicio para radares para verificar si los transceptores futuros admiten secuenciación de chirridos pseudoaleatorios, aceleración HSM integrada y diagnósticos de calidad de señal a nivel de hardware. El diseño de sistemas de automatización críticos para la seguridad requiere tratar las señales de RF no como verdades físicas garantizadas, sino como entradas de red no verificadas que requieren validación continua desde la antena hasta el actuador.