



レーダー信頼性の盲点:信号が嘘をつくとき
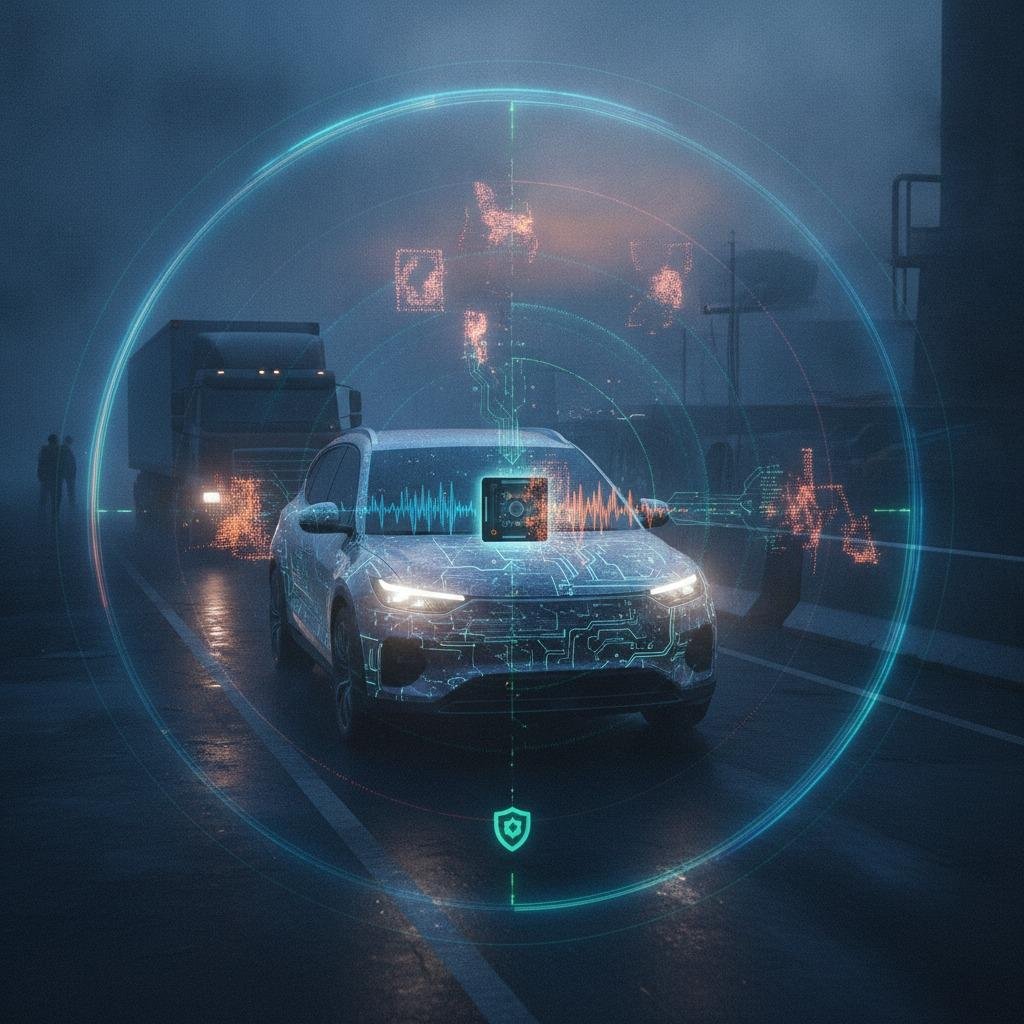
自動車の知覚スタックや産業用自律走行車は、濃霧、豪雨、低コントラストの工場フロアなど、視覚システムが機能しなくなるような状況に対応するため、ミリ波(mmWave)レーダーに大きく依存してきた。しかし、長年にわたり、システム設計者はレーダー点群を本質的に信頼できる物理的事実として扱ってきた。この前提は崩れつつある。低コストのソフトウェア無線(SDR)や商用RF発生器が成熟するにつれ、アクティブRF注入やファントムターゲット生成は、学術的なセキュリティ会議から現場レベルの安全リスクへと直接移行してきた。堅牢ななりすまし対策レーダー信号検証の実装は、もはや特殊な防衛要件ではなく、安全性が極めて重要な経路計画や緊急ブレーキにレーダーを使用するあらゆるシステムにとって不可欠な基本要件となっている。
根本的な脆弱性は予測可能性に起因します。市販の周波数変調連続波(FMCW)レーダーのほとんどは、予測可能な傾斜、間隔、帯域幅を持つ均一なチャープ信号を発信します。攻撃者や同期していない二次発信者は、これらのシステムを妨害するために暗号鍵を解読する必要はありません。チャープシーケンスをキャプチャし、わずかな遅延またはドップラー周波数オフセットを適用して再送信するだけで済みます。レーダーの処理エンジンは反射信号を取り込み、標準的な高速フーリエ変換(FFT)を使用して距離と速度を計算し、架空の障害物を生成するか、さらに悪いことに、実際の障害物を隠蔽します。これを解決するには、波形物理学、DSPヒューリスティクス、バスレベルのデータ整合性を含む多層防御が必要です。
レイヤー1:波形アジリティと物理層検証
最初の防御線は、生の中間周波数(IF)信号がダウンコンバートされてターゲット信号に処理される前の、無線周波数フロントエンドでなければなりません。固定チャープタイミングは、センサーを無防備な標的にしてしまいます。ランダム化されたパルス繰り返し間隔(PRI)と動的チャープ変調に移行することで、スプーフィングを行う者がコヒーレント信号を注入するために利用する予測可能なタイミングウィンドウを崩すことができます。
レーダー送受信機が、ローカルレーダーコントローラのみが知る擬似乱数シーケンスに基づいて、チャープ傾斜、開始周波数、またはチャープ間アイドル時間を常に変化させると、再送信された偽信号は同期がずれて到着します。レーダープロセッサにとって、同期がずれた再送信は、レンジドップラーマップにおいて集中したエネルギーピークではなく、相関のない背景ノイズとして現れます。さらに、二重偏波アンテナは、戻ってくる偏波シグネチャを相互チェックできます。人工的に作られた偽信号は、プレス加工された板金や濡れたアスファルトなどの現実世界の障害物の正確な偏波解消挙動を再現することはほとんどありません。
レイヤー2:アルゴリズムの健全性とレーダーデータの認証
波形の予測不可能性は有効ですが、同期デジタルRFメモリ(DRFM)システムのような高度な電子攻撃を完全に排除するものではありません。そのため、ベースバンドファームウェアは、車両または機械ネットワークを介して送信するために点群をパッケージ化する前に、リアルタイムのヒューリスティックチェックを組み込む必要があります。レーダーデータの認証は、ここで物理的なダイナミクスと信号特性を結びつけます。
物理的に妥当なターゲットは、複数の物理的領域にわたって一貫性を示す。
- 到来角(AoA)とドップラーアライメント:単一の静止エミッターから注入されたゴーストターゲットでは、複数のターゲットのドップラー速度を同時に変化させながら、それぞれの空間方向を明確にシミュレートすることはできません。ヒューリスティックフィルタは、AoA位相差が予想される軌道物理と一致しない検出結果にフラグを立てるべきです。
- 受信信号強度(RSS)プロファイル:偽装されたチャープ信号は、広範囲にわたって不自然に高い振幅を示すことがよくあります。正規のターゲットはレーダー距離方程式に従い、反射電力は距離とともに予測通りに低下します。自由空間伝搬損失曲線を迂回する異常な振幅スパイクは、センシングデータの改ざん検出を直ちにトリガーするはずです。
- マイクロドップラー信号:歩行者や回転機械などの複雑なターゲットは、特有のマイクロドップラーサイドバンドを生成します。処理オーバーヘッドは大きくなりますが、予期せぬ静止または高速検出に対してターゲットを絞ったマイクロドップラー分類を実行することで、効果的な二次検証ゲートとして機能します。
レイヤー3:データバスとバックエンドの整合性の保護
RFフロントエンドの検証は戦いの半分に過ぎません。得られたテレメトリデータは、中央ドメインコントローラへの伝送中に正常に動作する必要があります。旧型の車両設計では、生のレーダー出力やオブジェクトリストが、保護されていないCANバスや低速イーサネットバスを介してブロードキャストされていました。攻撃者が周辺ECUに侵入すると、偽造されたレーダーフレームをバスに注入することで、フロントエンドの防御を完全に回避できてしまいます。
最新のシステムアーキテクチャでは、CAN-FDとSecOC(Secure Onboard Communication)などの認証プロトコル、またはMACsecで強化されたイーサネットバックボーンを用いた、安全なセンサーデータ伝送が求められます。中央処理装置は、各レーダーフレームに、搭載ハードウェアセキュリティモジュール(HSM)によって生成された暗号化メッセージ認証コード(MAC)を付加することで、オブジェクトリストがレーダーユニットから正当に送信されたものであり、飛行中に傍受または改ざんされていないことを検証します。
バスのセキュリティに加え、レーダー出力の継続的な完全性監視は、融合層で実施されるべきである。高信頼度のレーダー目標が走行車線内に現れたにもかかわらず、前方カメラと超音波センサーが地面が開いていると検知した場合、認識エンジンは単純に入力値を平均化するべきではない。代わりに、システムはセンサーの信頼度スコアを相互評価し、レーダーユニットが無線周波干渉フラグを発したかどうかを確認し、危険な誤作動ブレーキをかけるのではなく、安全に走行速度を落とす必要がある。
実用的なエンジニアリングにおけるトレードオフ:レイテンシ対保護
なりすまし対策メカニズムの導入には必ずコストがかかり、システムエンジニアは防御と実際のパフォーマンス予算とのバランスを取る必要があります。マイクロ秒単位のタイミング制限のため、すべてのチャープに複雑な暗号化ハンドシェイクを導入することは技術的に非現実的です。同様に、数百の点群に対して詳細なマイクロドップラー評価を行うと、組み込みDSPコアの処理能力を超え、一般的な50ミリ秒のサイクルタイムを大幅に超えてしまう可能性があります。
現在の産業用途で採用されている実用的な妥協策は、階層型検証です。軽量な物理層チャープランダム化をすべてのスキャンに継続的に適用し、リスクの高い上位10%のターゲット(車両経路に直接位置するもの)に対して統計的異常チェックを実行し、ハードウェアアクセラレーションによる暗号化タグを、生のベースバンドストリームではなく、パッケージ化されたオブジェクトサマリーにのみ付加します。これにより、ベースバンドのレイテンシを予測可能な状態に保ちながら、大量のRFインジェクション攻撃を阻止することができます。
よくある質問
レーダー妨害とレーダースプーフィングの違いは何ですか?
妨害電波は、レーダー受信機に高出力のRFノイズを送り込み、センサーを機能停止させ、ノイズフロアを上昇させることで、実際の目標を識別できなくします。レーダーは受信機が飽和状態になることで、妨害電波が送られていることを検知します。一方、スプーフィングははるかに危険です。スプーフィングは、構造化された欺瞞的な信号を送り込むことで、レーダーに存在しない目標が存在すると誤認させたり(あるいは、実際の目標が別の場所にあると誤認させたり)、必ずしも高ノイズによる故障を引き起こすことなく、誤認を誘発します。
マルチセンサー融合は、レーダーレベルでのなりすまし対策を代替できるだろうか?
センサーフュージョンは不一致の検出に役立ちますが、下流のフュージョンだけに頼るのは危険です。フュージョンパイプラインが光学カメラとの競合を解決する前に、偽装されたレーダーターゲットが(自動緊急ブレーキなどの)重大な安全対応を強制した場合、特にカメラの性能が低下する悪天候時には、偽装攻撃が成功します。検証は、物理的なアンテナアレイのできるだけ近くで行う必要があります。
FMCWチャープのランダム化は、レーダー測定の分解能を低下させるのか?
適切に管理しないと、わずかな位相ノイズが発生したり、レンジ・ドップラーマップのサイドローブレベルが上昇したりする可能性があります。しかし、最新のレーダーフロントエンドは、ナノ秒単位の精度でランプパラメータを切り替えることができるデジタル位相同期ループ(PLL)を採用しており、マッチドフィルタリングアルゴリズムを適切に調整することで、速度やレンジ分解能のトレードオフを最小限に抑えています。
システムアーキテクトのための次のステップ
既存のレーダーシステムの評価は、まずRF侵入と脆弱性の監査から始まります。エンジニアリングチームは、現在のレーダーシリコンロードマップを見直し、今後のトランシーバーが擬似ランダムチャープシーケンス、オンダイHSMアクセラレーション、およびハードウェアレベルの信号品質診断をサポートしているかどうかを確認する必要があります。安全性が極めて重要な自動化システムを設計するには、RF信号を物理的に確実なものとしてではなく、アンテナからアクチュエータまで継続的な検証が必要な未検証のネットワーク入力として扱う必要があります。